Domain angefordert.de kaufen?
Wir ziehen mit dem Projekt
angefordert.de um.
Sind Sie am Kauf der Domain
angefordert.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain angefordert.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
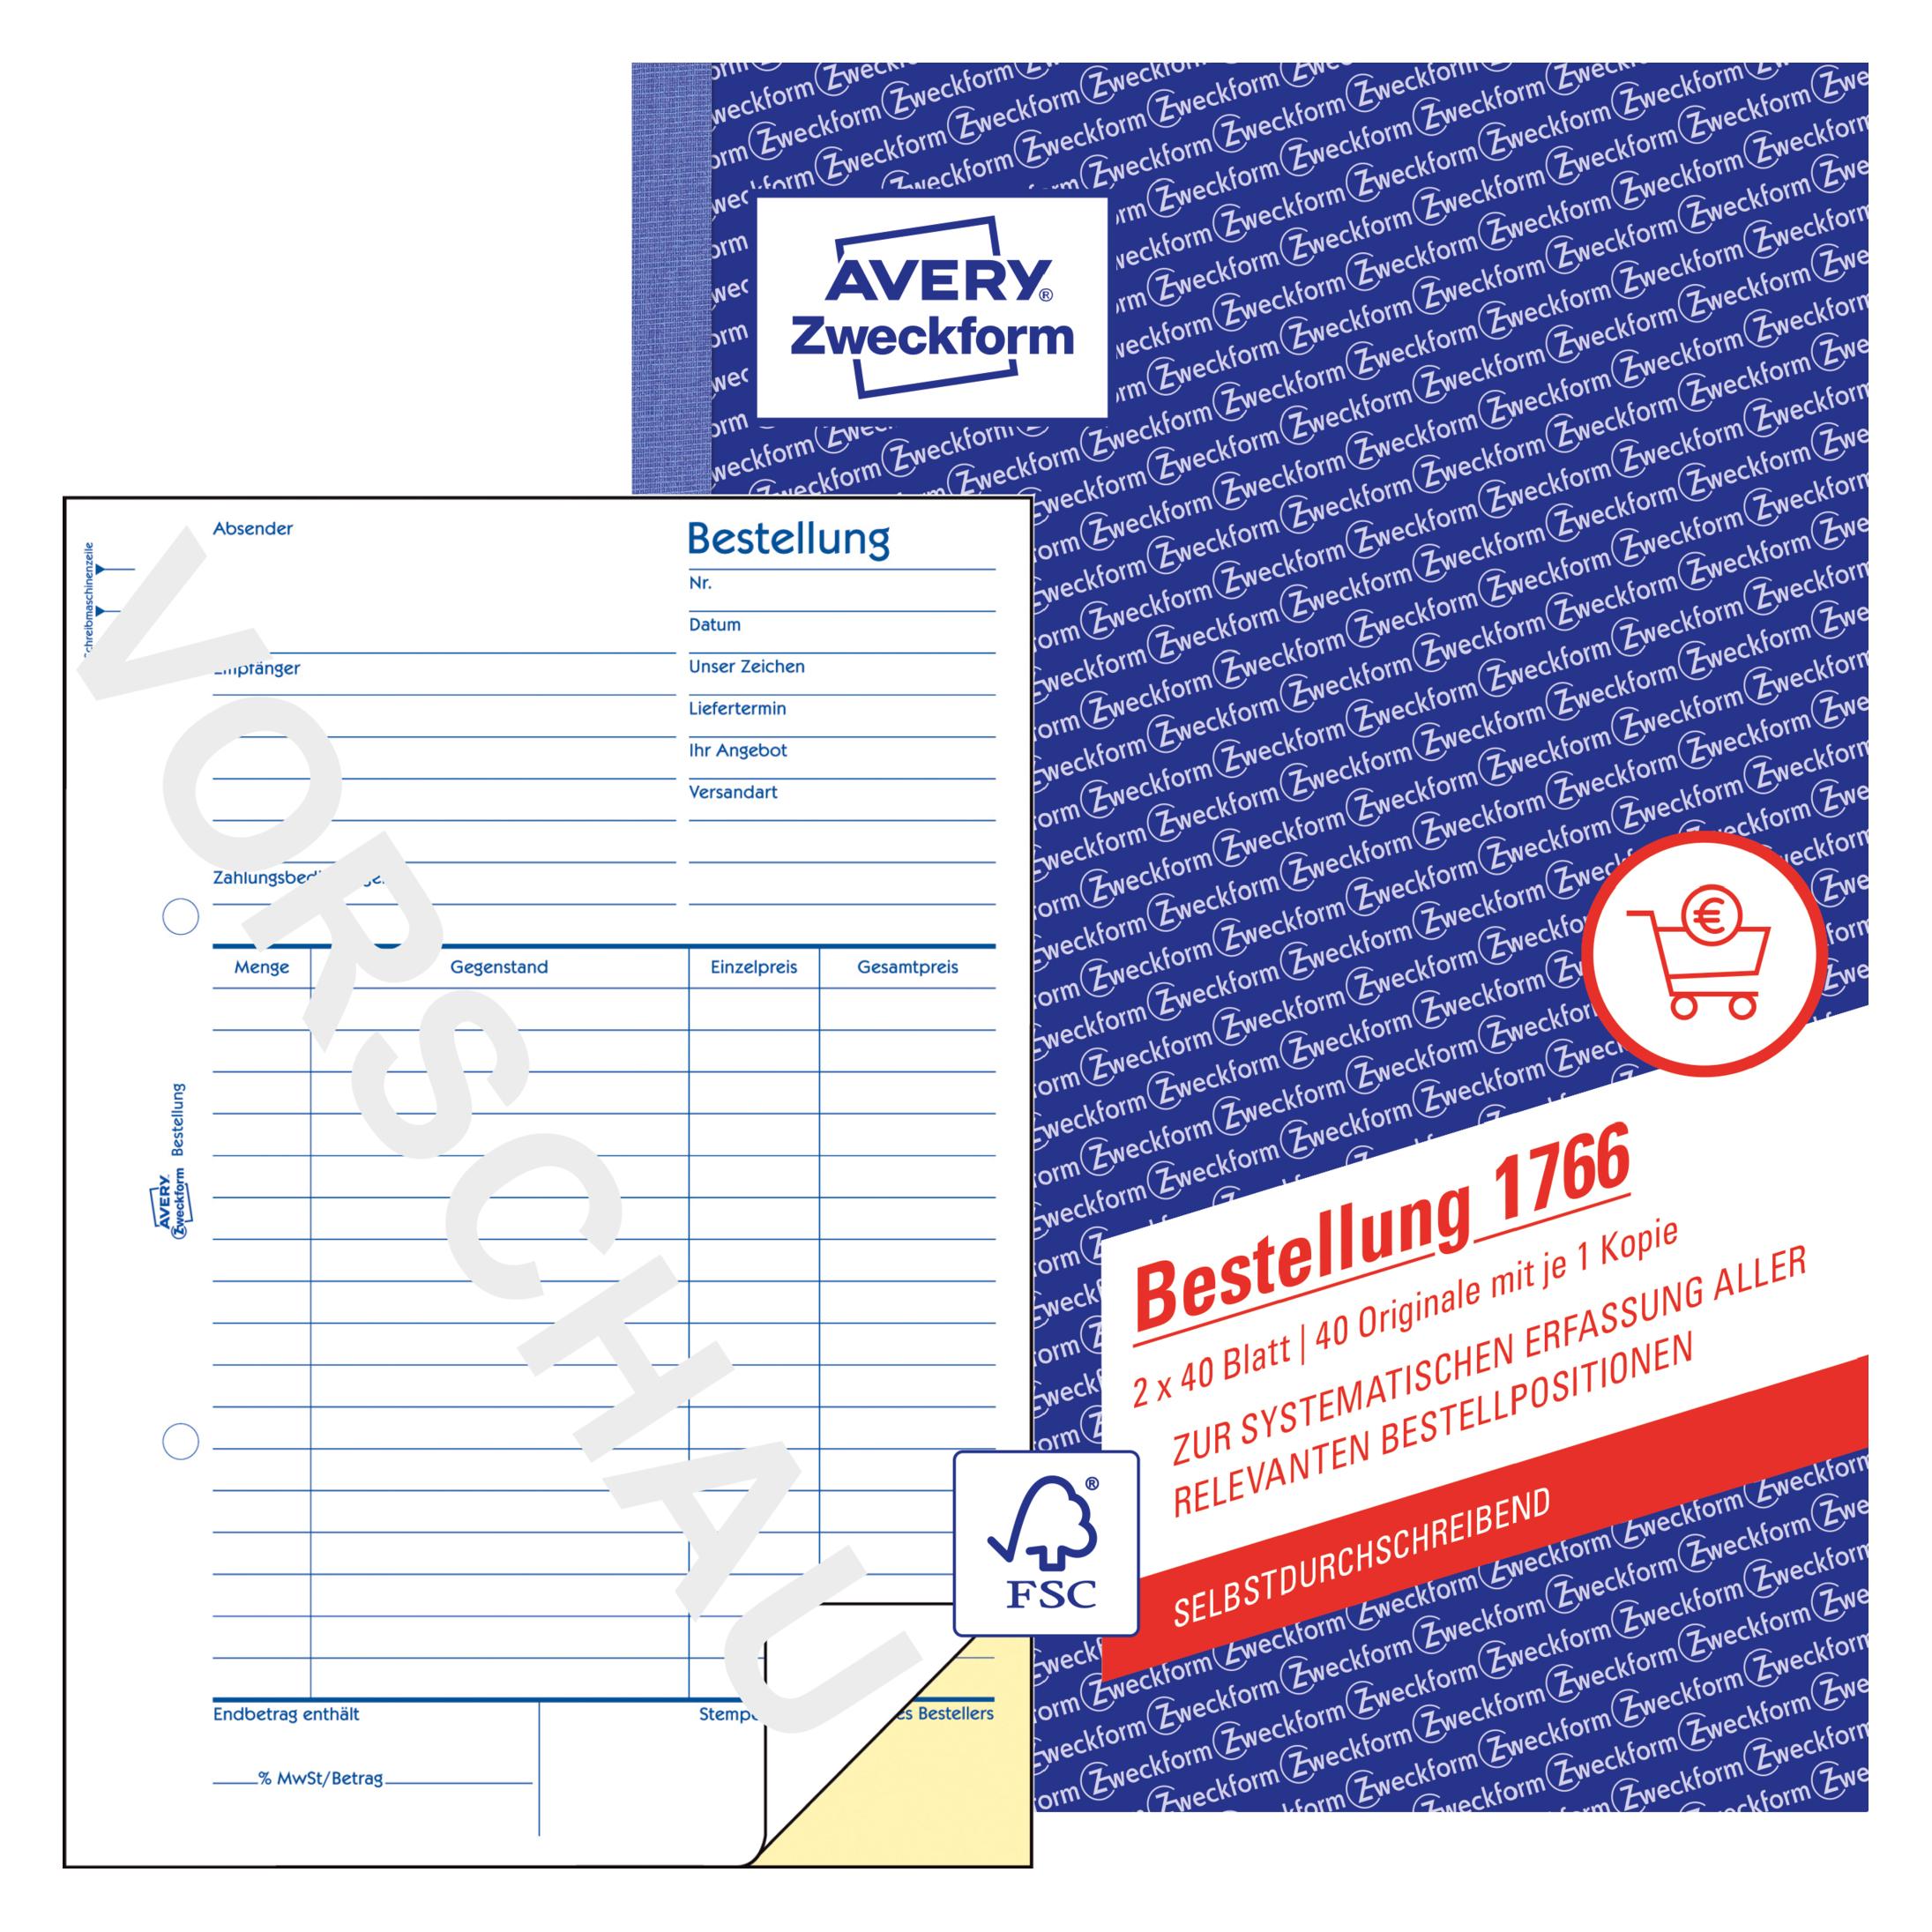
Sigel, Formular, Formularbuch BestellungDas Formularbuch Bestellung von Sigel ist eine praktische Lösung für die effiziente Abwicklung von Bestellungen. Es bietet eine übersichtliche Gestaltung, die es ermöglicht, Bestellungen schnell und einfach zu erfassen. Jedes Blatt ist mit einer farbigen Kopie ausgestattet, die eine klare und deutliche Kommunikation der Bestelldetails gewährleistet. Die spezielle Rückenleimung sorgt für eine hohe Haltbarkeit des Formularbuchs, während die ultra-feine Microperforation und die Abheftlochung das Abtrennen und Organisieren der Blätter erleichtern. Mit einem Format von DIN A5 hoch und einem Inhalt von 2x50 Blatt ist dieses Formularbuch ideal für den täglichen Gebrauch in Büros oder für persönliche Bestellungen. - Farbiges Kopieblatt für klare Bestellkommunikation - Ultra-feine Microperforation für sauberes Abtrennen - Besonders haltbare Spezial-Rückenleimung - Praktische Abheftlochung für einfache Organisation.104,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
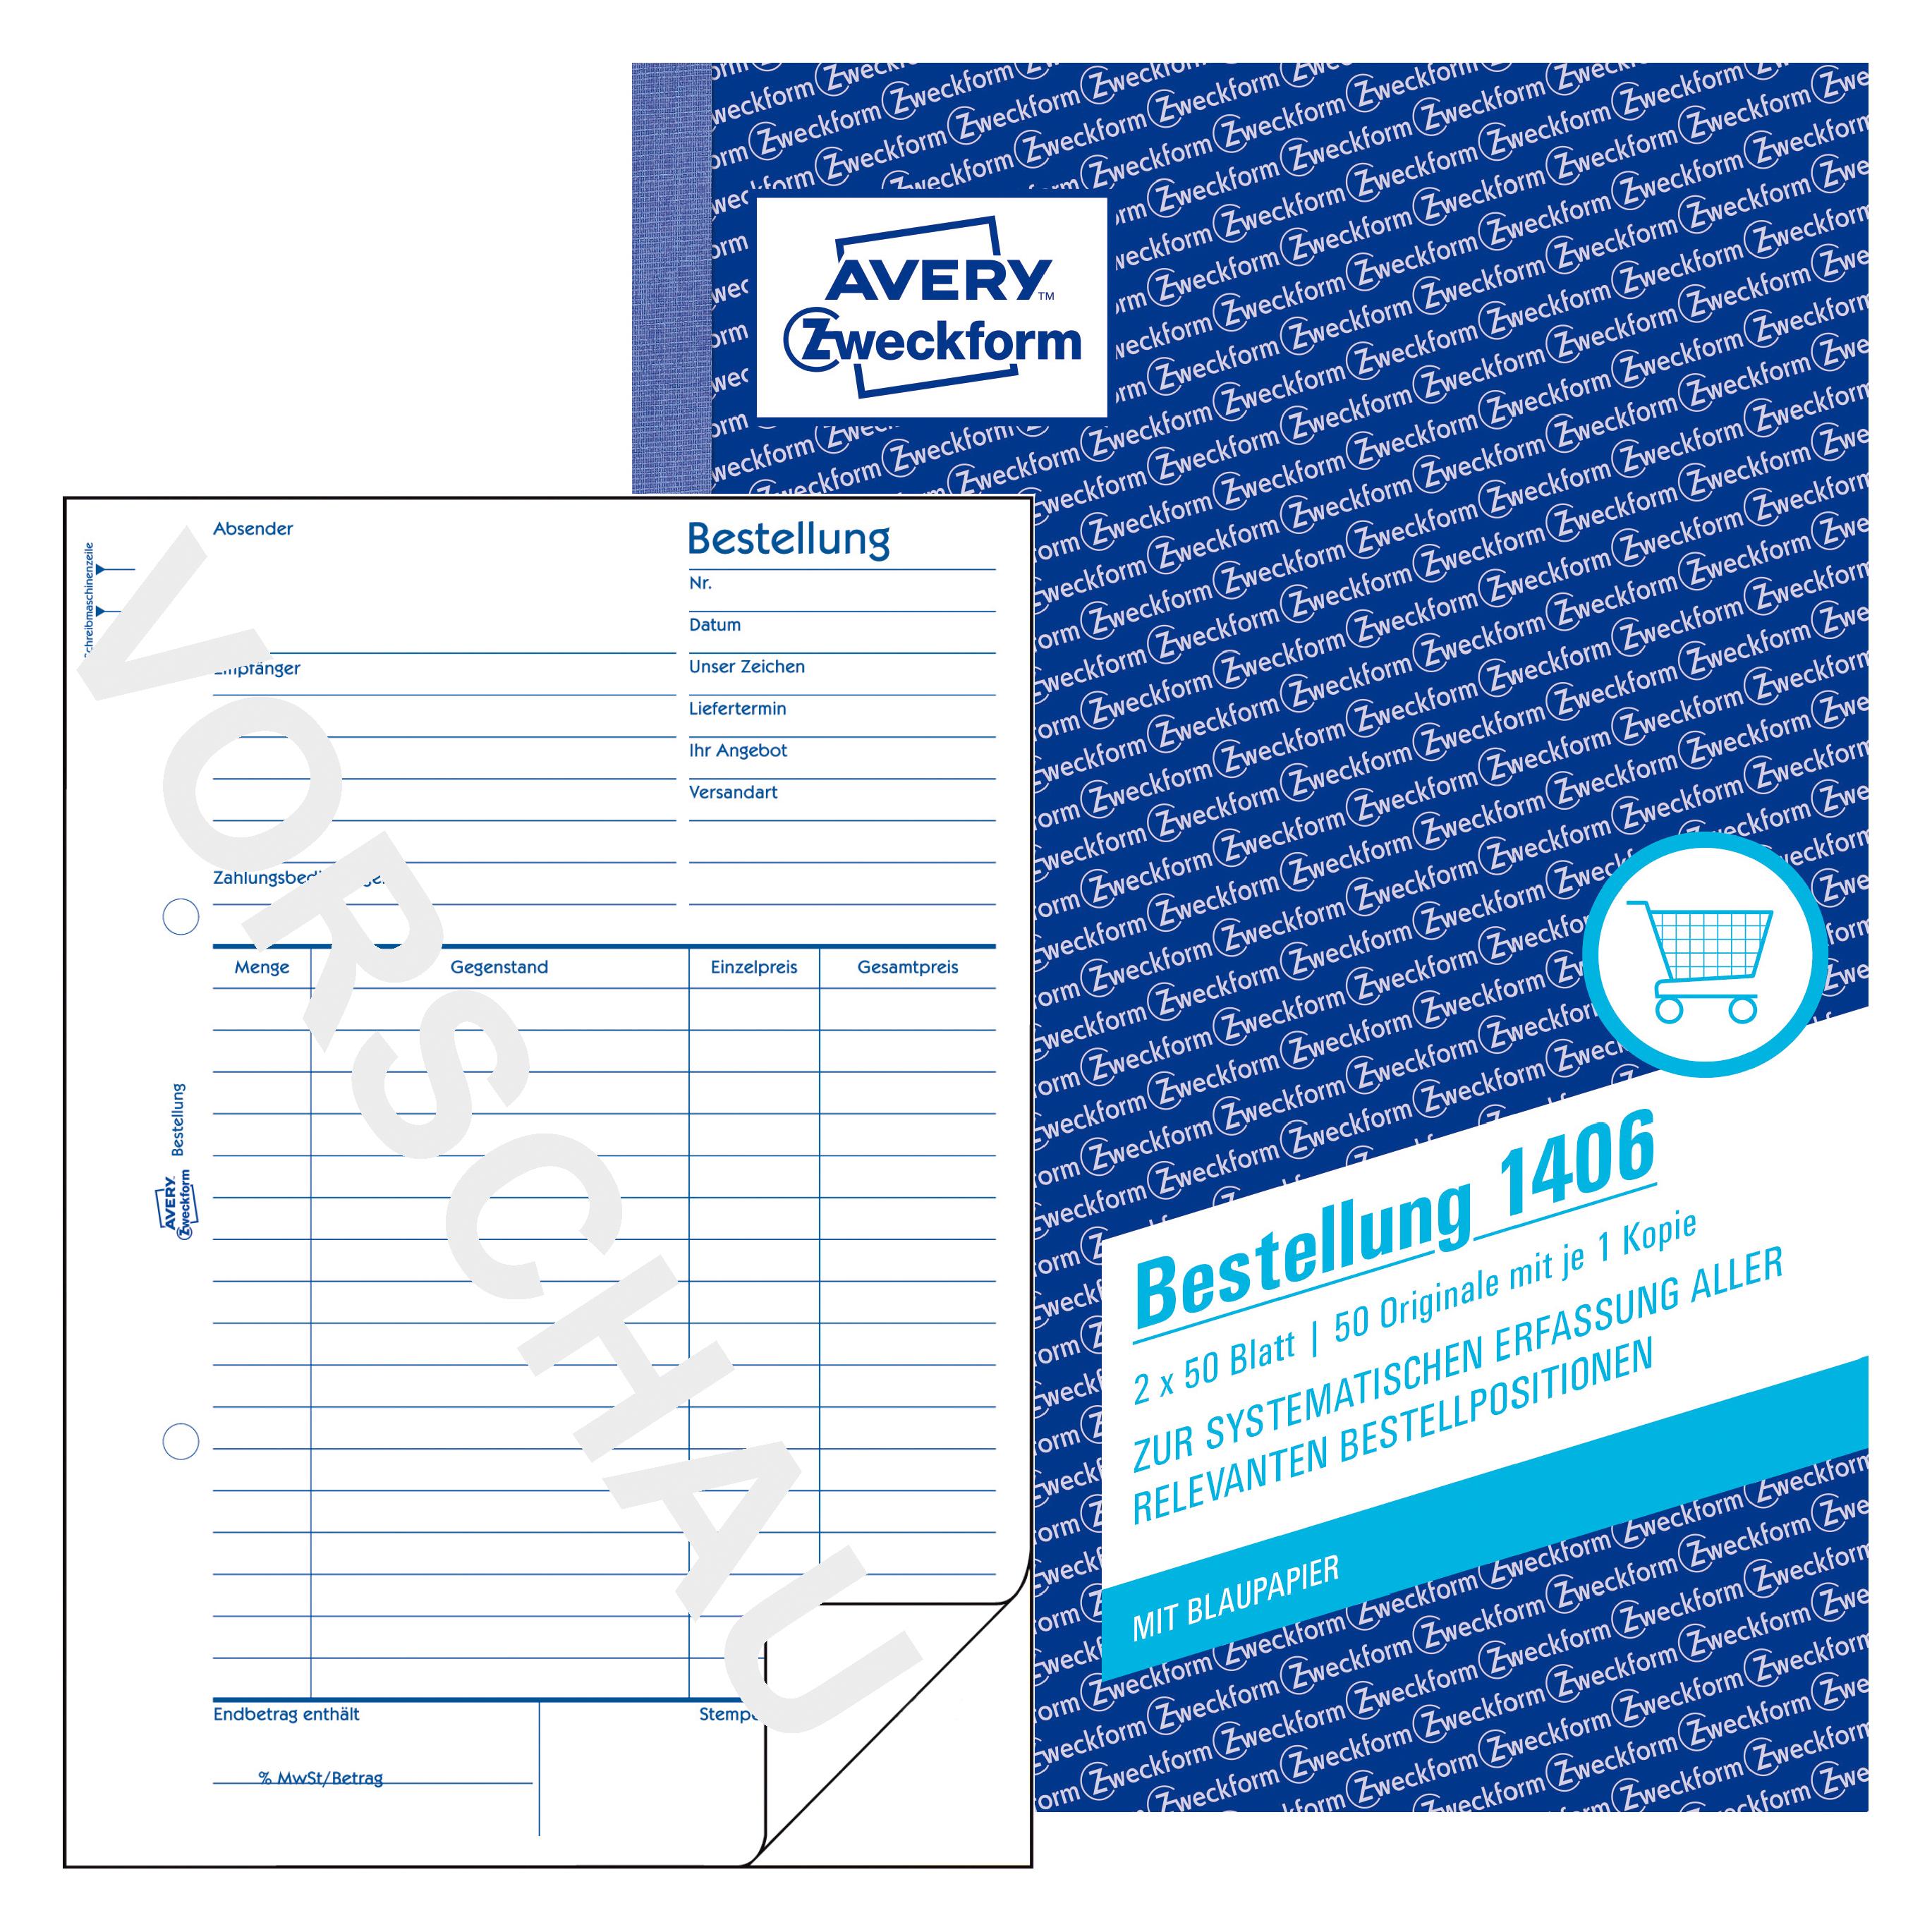
Avery, Formular, Formularbuch BestellungMit einem Bestellformular von Avery Zweckform können Sie alle relevanten Informationen bei einer Bestellung einfach und praxisgerecht erfassen. Sie können z.B. Liefertermin und Versandart angeben und die MwSt. vom Gesamtbetrag wird klar ausgewiesen. Die Bestellung ist selbstdurchschreibend, somit ist eine Kopie schnell zur Hand.95,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Geissler, Christian: AnfrageAnfrage , Christian Geissler untersucht in seinem Romandebüt 'Anfrage' (1960) die Schuld der Väter am Holocaust und greift die 'Wir haben von allem nichts gewusst'-Haltung der Adenauer-Ära an. Das war neu und stieß nicht gerade auf Gegenliebe in der Nachkriegsgesellschaft. Der Roman erzählt vom Physiker Klaus Köhler, der herausfinden will, was mit der jüdischen Familie Valentin geschehen ist. Ihr hatte das Haus gehört, in dem das Institut untergebracht ist, in dem er arbeitet. Seine 'Anfragen' fördern das Bild einer Gesellschaft zu Tage, in der alte Nazis unbehelligt weiterleben und die Opfer sich weiterhin verstecken müssen. Zudem sucht der Protagonist den einzigen überlebenden Sohn des Eigentümers, der - noch immer in Angst und Schrecken - unter falschem Namen in der Stadt wohnen soll. Köhlers mit der DDR sympathisierender Kollege Steinhoff interessiert dies nicht. Für ihn, der ein Bein im Krieg verloren hat und der traumatisiert wie zynisch stets davon erzählt, wie Menschen als Soldaten von Hitler zum Kriegsende verheizt wurden, zählt ein Einzelschicksal nicht. Schließlich begegnet Köhler einem entfernten Verwandten der jüdischen Familie, der in den USA lebt und während einer Europareise das Haus der Familie aufsucht. 'Anfrage' wurde 1960 zum Bestsellererfolg. Große und kleine Zeitungen druckten Besprechungen, sorgten so für eine enorme Verbreitung. Marcel Reich-Ranicki sah in dem Buch den lang ersehnten Schrei des Schmerzes und der Verzweiflung, der Schande und der Empörung: 'Ein heiserer Schrei, gewiß, doch ein erschütternder Schrei, dessen Ehrlichkeit nicht bezweifelt werden kann.' , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20230427, Produktform: Leinen, Autoren: Geissler, Christian, Seitenzahl/Blattzahl: 250, Keyword: Antisemitismus; Arisierung; Debütroman; Haltung; Holocaust; Nachkriegszeit; Nationalsozialimus; Nazis; Widerstand; Wir haben von allem nichts gewusst, Fachkategorie: Belletristik: basierend auf wahren Begebenheiten, Region: Deutschland, Zeitraum: ca. 1945 bis ca. 1990 (die Zeit des Kalten Krieges), Thema: Entspannen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag GmbH, Länge: 200, Breite: 141, Höhe: 31, Gewicht: 462, Produktform: Leinen, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Ist eine Anfrage und eine Bestellung dasselbe?
Nein, eine Anfrage und eine Bestellung sind nicht dasselbe. Eine Anfrage ist eine Anfrage nach Informationen oder Preisen zu einem Produkt oder einer Dienstleistung, während eine Bestellung eine verbindliche Anfrage ist, um ein Produkt oder eine Dienstleistung zu kaufen. Eine Bestellung wird normalerweise nach einer erfolgreichen Verhandlung über Preise und Konditionen aufgegeben. **
-
Gibt es einen Unterschied zwischen Anfrage und Bestellung?
Ja, es gibt einen Unterschied zwischen Anfrage und Bestellung. Eine Anfrage ist eine Bitte um Informationen oder ein Angebot für ein Produkt oder eine Dienstleistung, während eine Bestellung eine verbindliche Aufforderung zum Kauf eines Produkts oder einer Dienstleistung ist. Eine Anfrage ist unverbindlich, während eine Bestellung eine rechtliche Verpflichtung darstellt. **

Was ist der Unterschied zwischen einer Methoden-Anfrage und einem Methoden-Auftrag?
Eine Methoden-Anfrage ist eine Anfrage, bei der nach bestimmten Methoden oder Vorgehensweisen gefragt wird, um ein bestimmtes Ziel zu erreichen. Ein Methoden-Auftrag hingegen ist ein Auftrag, bei dem eine bestimmte Methode oder Vorgehensweise vorgeschrieben oder festgelegt wird, die bei der Durchführung des Auftrags verwendet werden soll. Der Unterschied liegt also darin, dass bei einer Anfrage nach Methoden verschiedene Möglichkeiten vorgeschlagen werden, während bei einem Auftrag eine bestimmte Methode vorgegeben wird. **
Wie können Schriftstücke oder Dokumente effizient und sicher angefordert und zugestellt werden? Was sind die besten Methoden zur Anforderung von Schriftgut?
Schriftstücke können effizient und sicher über digitale Anforderungsformulare oder E-Mail angefordert werden. Die Zustellung kann durch verschlüsselte E-Mails, sichere Cloud-Speicher oder postalische Sendungen erfolgen. Die besten Methoden zur Anforderung von Schriftgut sind digitale Anforderungsformulare, verschlüsselte Kommunikation und sichere Speicherung. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sigel, Formular, Formularbuch BestellungDas Formularbuch Bestellung von Sigel ist eine praktische Lösung für die effiziente Abwicklung von Bestellungen. Es bietet eine übersichtliche Gestaltung, die es ermöglicht, Bestellungen schnell und einfach zu erfassen. Jedes Blatt ist mit einer farbigen Kopie ausgestattet, die eine klare und deutliche Kommunikation der Bestelldetails gewährleistet. Die spezielle Rückenleimung sorgt für eine hohe Haltbarkeit des Formularbuchs, während die ultra-feine Microperforation und die Abheftlochung das Abtrennen und Organisieren der Blätter erleichtern. Mit einem Format von DIN A5 hoch und einem Inhalt von 2x50 Blatt ist dieses Formularbuch ideal für den täglichen Gebrauch in Büros oder für persönliche Bestellungen. - Farbiges Kopieblatt für klare Bestellkommunikation - Ultra-feine Microperforation für sauberes Abtrennen - Besonders haltbare Spezial-Rückenleimung - Praktische Abheftlochung für einfache Organisation.104,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Avery, Formular, Formularbuch BestellungMit einem Bestellformular von Avery Zweckform können Sie alle relevanten Informationen bei einer Bestellung einfach und praxisgerecht erfassen. Sie können z.B. Liefertermin und Versandart angeben und die MwSt. vom Gesamtbetrag wird klar ausgewiesen. Die Bestellung ist selbstdurchschreibend, somit ist eine Kopie schnell zur Hand.95,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Geissler, Christian: AnfrageAnfrage , Christian Geissler untersucht in seinem Romandebüt 'Anfrage' (1960) die Schuld der Väter am Holocaust und greift die 'Wir haben von allem nichts gewusst'-Haltung der Adenauer-Ära an. Das war neu und stieß nicht gerade auf Gegenliebe in der Nachkriegsgesellschaft. Der Roman erzählt vom Physiker Klaus Köhler, der herausfinden will, was mit der jüdischen Familie Valentin geschehen ist. Ihr hatte das Haus gehört, in dem das Institut untergebracht ist, in dem er arbeitet. Seine 'Anfragen' fördern das Bild einer Gesellschaft zu Tage, in der alte Nazis unbehelligt weiterleben und die Opfer sich weiterhin verstecken müssen. Zudem sucht der Protagonist den einzigen überlebenden Sohn des Eigentümers, der - noch immer in Angst und Schrecken - unter falschem Namen in der Stadt wohnen soll. Köhlers mit der DDR sympathisierender Kollege Steinhoff interessiert dies nicht. Für ihn, der ein Bein im Krieg verloren hat und der traumatisiert wie zynisch stets davon erzählt, wie Menschen als Soldaten von Hitler zum Kriegsende verheizt wurden, zählt ein Einzelschicksal nicht. Schließlich begegnet Köhler einem entfernten Verwandten der jüdischen Familie, der in den USA lebt und während einer Europareise das Haus der Familie aufsucht. 'Anfrage' wurde 1960 zum Bestsellererfolg. Große und kleine Zeitungen druckten Besprechungen, sorgten so für eine enorme Verbreitung. Marcel Reich-Ranicki sah in dem Buch den lang ersehnten Schrei des Schmerzes und der Verzweiflung, der Schande und der Empörung: 'Ein heiserer Schrei, gewiß, doch ein erschütternder Schrei, dessen Ehrlichkeit nicht bezweifelt werden kann.' , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20230427, Produktform: Leinen, Autoren: Geissler, Christian, Seitenzahl/Blattzahl: 250, Keyword: Antisemitismus; Arisierung; Debütroman; Haltung; Holocaust; Nachkriegszeit; Nationalsozialimus; Nazis; Widerstand; Wir haben von allem nichts gewusst, Fachkategorie: Belletristik: basierend auf wahren Begebenheiten, Region: Deutschland, Zeitraum: ca. 1945 bis ca. 1990 (die Zeit des Kalten Krieges), Thema: Entspannen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag GmbH, Länge: 200, Breite: 141, Höhe: 31, Gewicht: 462, Produktform: Leinen, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bilder im AuftragBilder im Auftrag , Fotografien von Ruth Hallensleben 1931 - 1973 , Spannelemente & Rollen > Steuerketten, Zahnriemen & Einbausätze , Erscheinungsjahr: 20250228, Redaktion: Grebe, Stefanie~Grütter, Heinrich Theodor, Seitenzahl/Blattzahl: 240, Abbildungen: zahlreiche farbige Abbildungen, Keyword: Auftragsfotografien; Fotografie; Ruhrgebiet; Ruhrmuseum; Ruth Hallensleben; Zollverein, Fachschema: Revier (Ruhrgebiet)~Ruhrgebiet~Farbfotografie~Fotografie~Photo~Photographie, Fachkategorie: Geschichte, Warengruppe: HC/Geschichte/Regionalgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 300, Höhe: 26, Gewicht: 1574, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist eine Anfrage und eine Bestellung dasselbe?
Nein, eine Anfrage und eine Bestellung sind nicht dasselbe. Eine Anfrage ist eine Anfrage nach Informationen oder Preisen zu einem Produkt oder einer Dienstleistung, während eine Bestellung eine verbindliche Anfrage ist, um ein Produkt oder eine Dienstleistung zu kaufen. Eine Bestellung wird normalerweise nach einer erfolgreichen Verhandlung über Preise und Konditionen aufgegeben. **
-
Gibt es einen Unterschied zwischen Anfrage und Bestellung?
Ja, es gibt einen Unterschied zwischen Anfrage und Bestellung. Eine Anfrage ist eine Bitte um Informationen oder ein Angebot für ein Produkt oder eine Dienstleistung, während eine Bestellung eine verbindliche Aufforderung zum Kauf eines Produkts oder einer Dienstleistung ist. Eine Anfrage ist unverbindlich, während eine Bestellung eine rechtliche Verpflichtung darstellt. **
-
Was ist der Unterschied zwischen einer Methoden-Anfrage und einem Methoden-Auftrag?
Eine Methoden-Anfrage ist eine Anfrage, bei der nach bestimmten Methoden oder Vorgehensweisen gefragt wird, um ein bestimmtes Ziel zu erreichen. Ein Methoden-Auftrag hingegen ist ein Auftrag, bei dem eine bestimmte Methode oder Vorgehensweise vorgeschrieben oder festgelegt wird, die bei der Durchführung des Auftrags verwendet werden soll. Der Unterschied liegt also darin, dass bei einer Anfrage nach Methoden verschiedene Möglichkeiten vorgeschlagen werden, während bei einem Auftrag eine bestimmte Methode vorgegeben wird. **
-
Wie können Schriftstücke oder Dokumente effizient und sicher angefordert und zugestellt werden? Was sind die besten Methoden zur Anforderung von Schriftgut?
Schriftstücke können effizient und sicher über digitale Anforderungsformulare oder E-Mail angefordert werden. Die Zustellung kann durch verschlüsselte E-Mails, sichere Cloud-Speicher oder postalische Sendungen erfolgen. Die besten Methoden zur Anforderung von Schriftgut sind digitale Anforderungsformulare, verschlüsselte Kommunikation und sichere Speicherung. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.